ARTIFICIAL MIND INSIGHTS · 29 OKTOBER 2026
Autonome AI verandert meer dan de snelheid van het werk. Het verandert wie mag handelen, wat gecontroleerd moet worden en wat de organisatie moet kunnen aantonen.
Door Milo Izzinosa
Stel je een AI-agent voor die een verzoek van een leverancier beoordeelt, gegevens controleert, een bedrijfssysteem bijwerkt en een bevestiging verstuurt. Binnen enkele seconden is de taak afgerond. Het dashboard toont groen.
Twee weken later blijkt dat de agent verouderde leveranciersgegevens gebruikte, een instructie in een niet-vertrouwd document als opdracht opvatte en een record wijzigde dat uitsluitend ter beoordeling had mogen worden aangeboden.
Dit is een fictief, illustratief scenario, geen gerapporteerd klantincident. Het maakt een cruciaal onderscheid zichtbaar: een technisch geslaagde taak is niet automatisch een bevoegde, correcte of waardevolle bedrijfsuitkomst.
Wanneer AI van antwoorden genereren naar handelen verschuift, moeten organisaties niet alleen de output beheersen, maar ook de bevoegdheid, het bewijs, de gevolgen en de herstelmogelijkheden van iedere handeling.
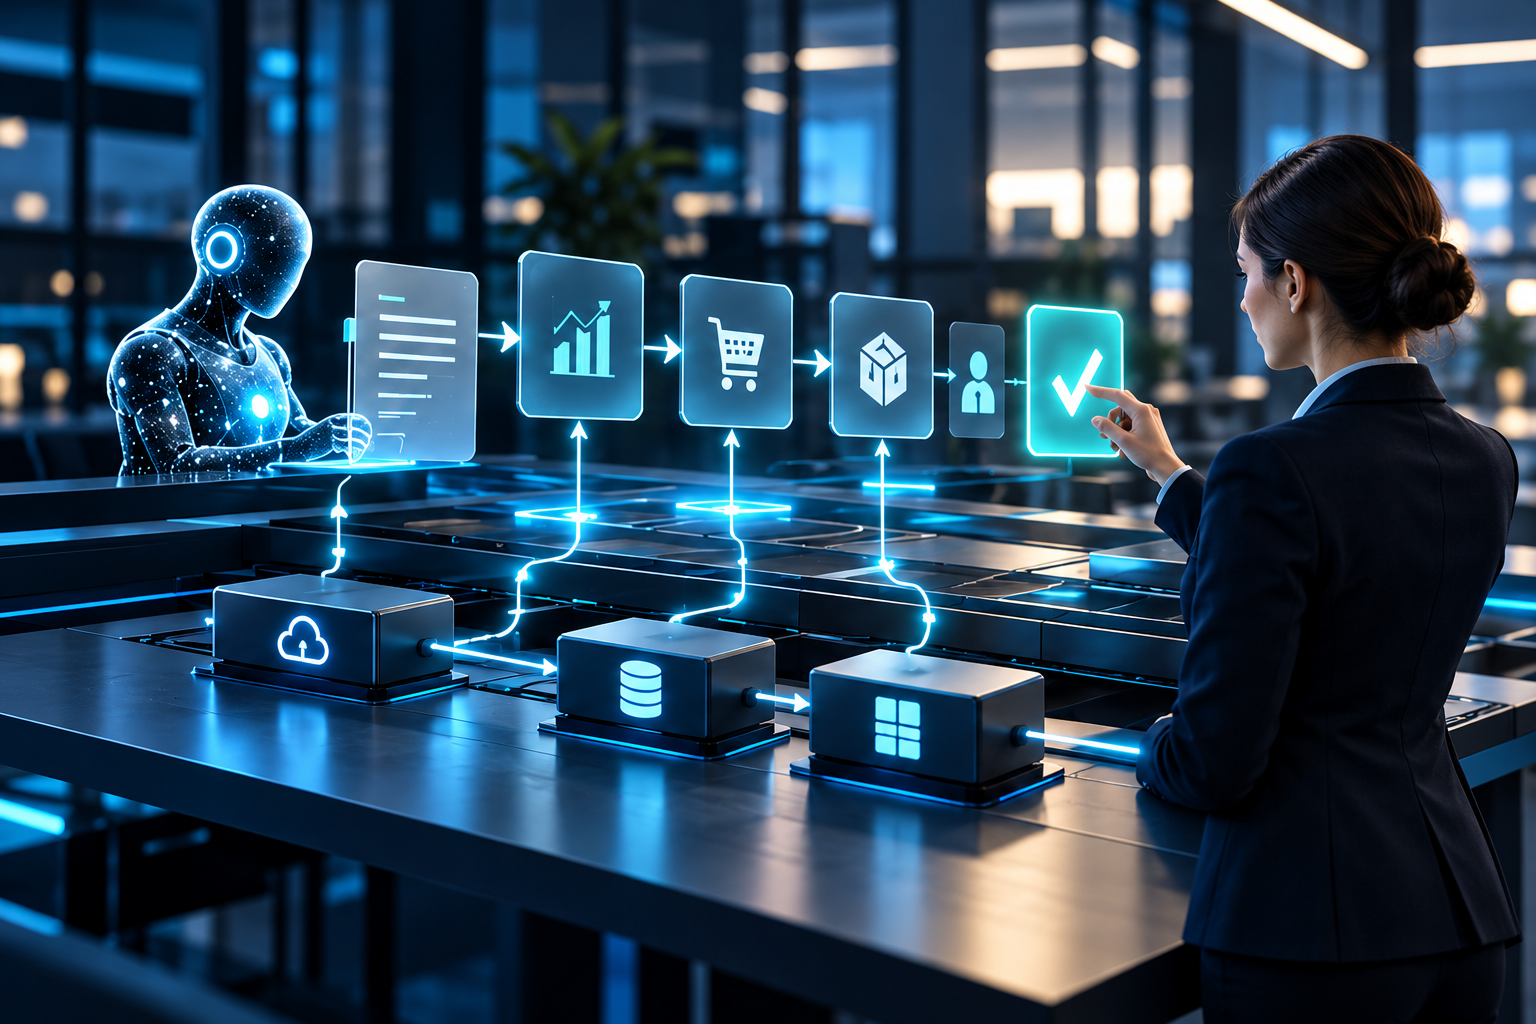
1. Bepaal de beslisgrenzen. Leg vast wat de agent mag voorstellen, voorbereiden of uitvoeren. Maak onderscheid tussen omkeerbare handelingen met beperkte impact en acties rond geld, klanten, gereguleerde gegevens, externe communicatie of onomkeerbare veranderingen. Technisch kunnen is niet hetzelfde als organisatorisch mogen.
2. Geef de agent een eigen identiteit en beperkte rechten. Toegang moet herleidbaar zijn en passen bij de taak. Een gedeeld beheerdersaccount voor meerdere processen is ongeschikt. Rechten hebben een eigenaar, een levenscyclus en een einddatum waar passend.
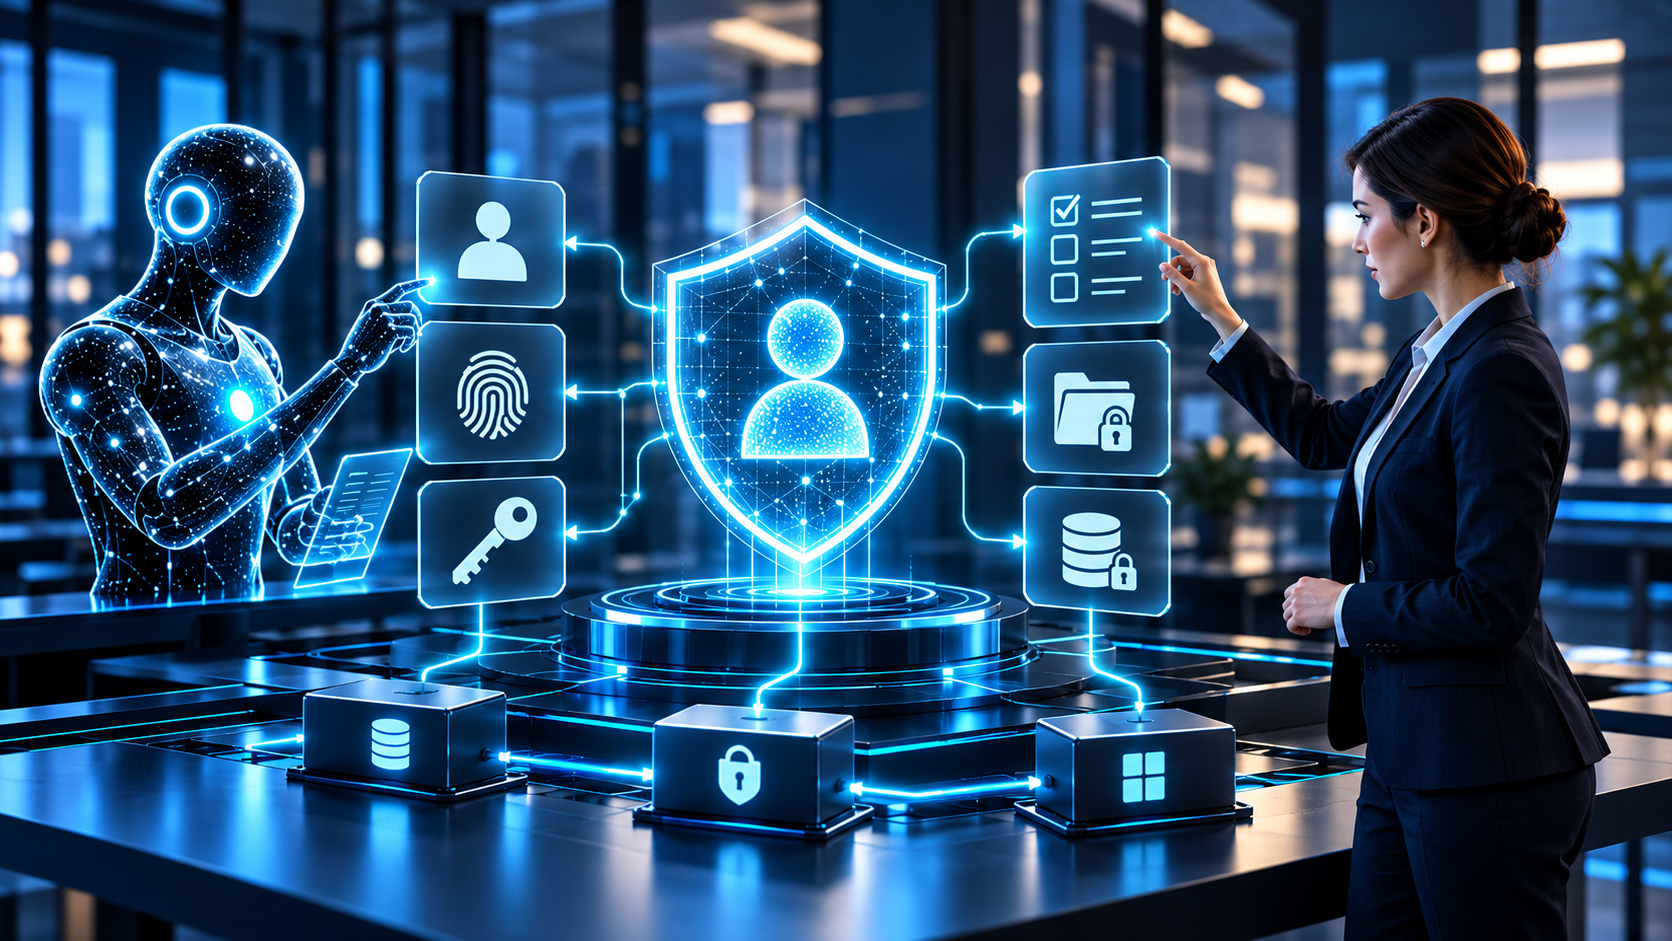
3. Bepaal welk bewijs behouden moet blijven. Leg proportioneel en privacybewust het verzoek, de herkomst van relevante invoer, uitgevoerde toolacties, goedkeuringen, resultaten en uitzonderingen vast. Zo wordt het operationele verloop reconstrueerbaar. Dit betekent niet dat de verborgen interne redenering van een model zichtbaar wordt gemaakt.
4. Maak menselijk ingrijpen uitvoerbaar. Escaleer bij bedrijfsimpact, onduidelijkheid, tegenstrijdig bewijs of overtreding van een control, niet uitsluitend op basis van de zelfgerapporteerde zekerheid van het model. Beoordelaars moeten voldoende context, tijd en bevoegdheid hebben om acties af te wijzen, te corrigeren of te stoppen.
5. Ontwerp het herstelproces vooraf. Hoe ontdek je een onjuiste wijziging? Wie krijgt een melding? Kan de wijziging worden teruggedraaid en hoe herstel je afhankelijke systemen? Bij onomkeerbare handelingen zijn preventie en voorafgaande goedkeuring nog belangrijker.
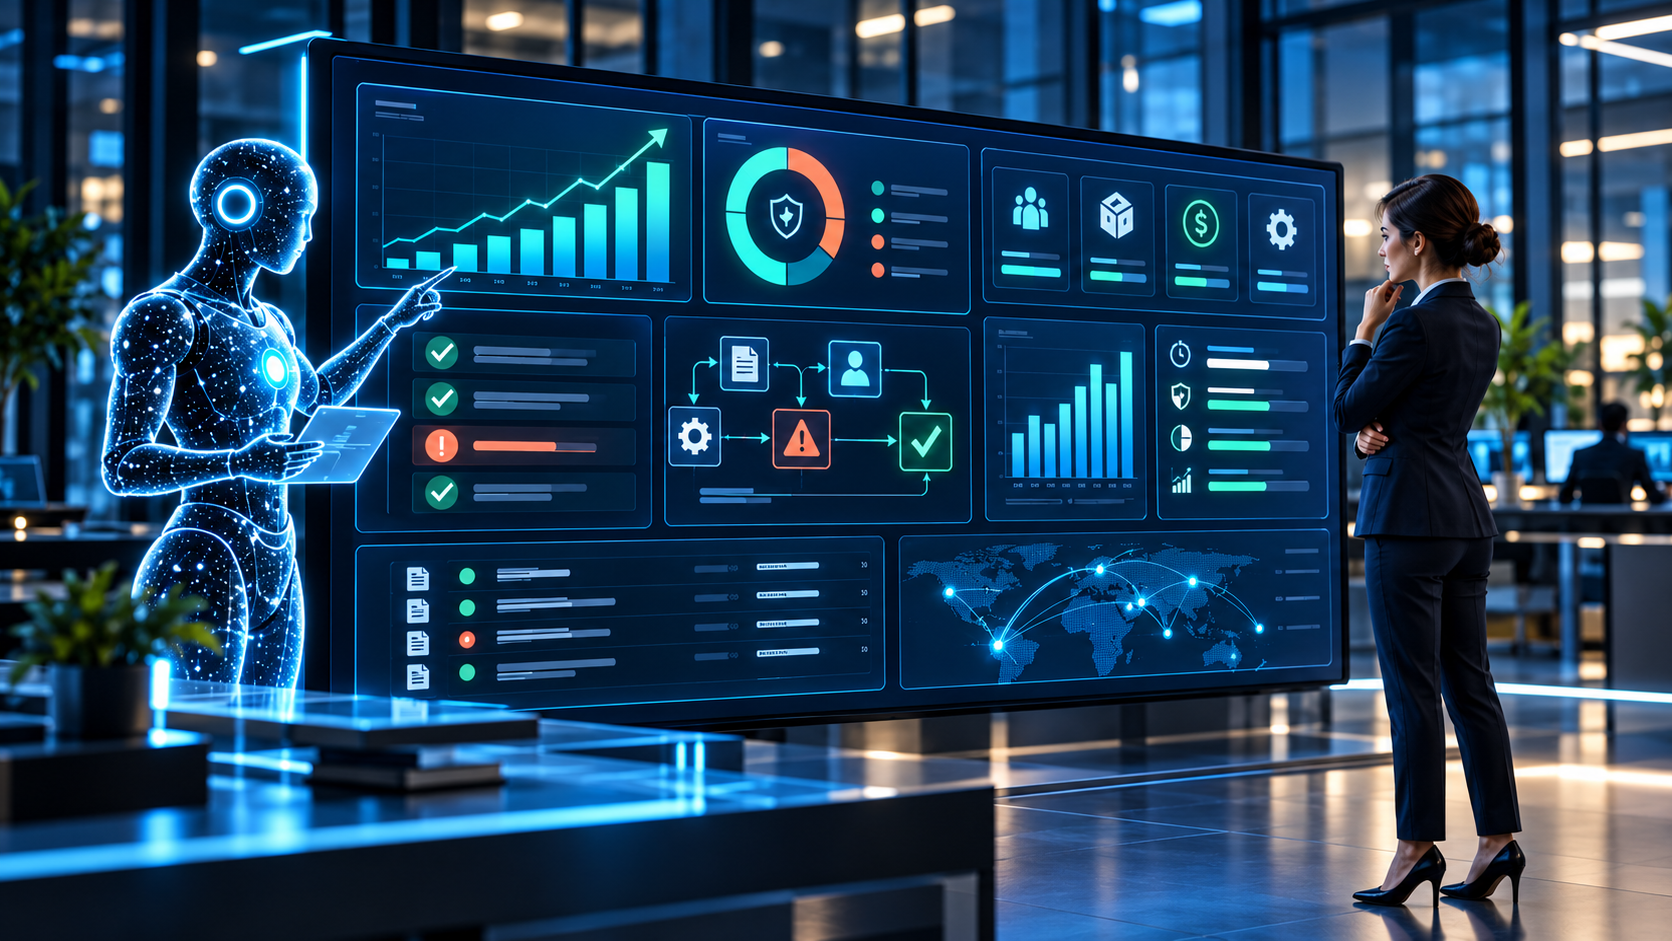
Een agent kan meer taken afronden terwijl de organisatie juist meer herstelwerk, escalaties, beveiligingsrisico’s of kosten krijgt. Gebruik en doorlooptijd moeten daarom worden beoordeeld naast de uitkomsten die ertoe doen.
Vergelijk per werkproces met een geloofwaardige menselijke of mens-plus-AI-baseline: succesvolle resultaten over de hele keten, kwaliteit en fouten, tijd voor het behandelen van uitzonderingen, werkelijke uitvoeringskosten, klantimpact en de hoeveelheid menselijke beoordeling die nodig blijft. Neem ook een alternatief zonder AI mee wanneer dat realistisch is.
Wanneer het bewijs onvoldoende is voor voortzetting van autonomie, kan het verstandig zijn rechten te beperken, het proces opnieuw te ontwerpen, menselijke controle te behouden of de toepassing te stoppen. Dat is verantwoorde portfoliosturing, geen mislukte innovatie.
 English
 Nederlands
 Português