ARTIFICIAL MIND INSIGHTS · 29 DE OUTUBRO DE 2026
A IA autônoma muda mais do que a velocidade do trabalho. Ela transforma quem pode agir, o que precisa ser verificado e o que a organização deve ser capaz de demonstrar.
Por Milo Izzinosa
Imagine um agente de IA que analisa uma solicitação de fornecedor, confere registros, atualiza um sistema empresarial e envia uma confirmação. A tarefa termina em segundos. O painel indica sucesso.
Duas semanas depois, descobre-se que o agente utilizou dados desatualizados do fornecedor, tratou uma instrução contida em um documento não confiável como uma ordem e alterou um registro que deveria apenas ter encaminhado para revisão.
Este é um cenário ilustrativo fictício, não um incidente real de cliente. Ele revela uma distinção fundamental: uma tarefa concluída tecnicamente não é necessariamente um resultado empresarial autorizado, correto ou valioso.
À medida que a IA deixa de apenas responder e passa a agir, as organizações precisam governar não só a saída, mas também a autoridade, as evidências, as consequências e os caminhos de recuperação de cada ação.
1. Defina os limites de decisão. Especifique o que o agente pode sugerir, preparar ou executar. Diferencie ações reversíveis de baixo impacto daquelas que envolvem dinheiro, clientes, dados regulados, comunicação externa ou mudanças irreversíveis. Capacidade técnica não equivale a autorização gerencial.
2. Atribua uma identidade e permissões limitadas. O acesso deve ser rastreável e adequado à tarefa, não uma conta compartilhada de administrador utilizada em vários processos. As permissões precisam de responsáveis e de um ciclo de vida definido.
3. Determine quais evidências devem ser preservadas. Registre, de forma proporcional e respeitando a privacidade, a solicitação, a origem dos dados relevantes, as chamadas de ferramentas, as aprovações, os resultados e as exceções. Isso permite reconstruir o caminho operacional. Não significa revelar o raciocínio interno oculto de um modelo.
4. Torne a intervenção humana efetiva. O escalonamento deve considerar o impacto empresarial, as ambiguidades, as evidências conflitantes e as violações de controles, e não apenas a confiança declarada pelo modelo. As pessoas responsáveis pela revisão precisam de autoridade, contexto e tempo para rejeitar, corrigir ou interromper ações.
5. Planeje a recuperação como parte do processo. Como detectar uma atualização incorreta? Quem será avisado? É possível revertê-la? Como reconciliar os sistemas dependentes? Quanto mais irreversível a ação, mais importantes são a prevenção e a aprovação prévia.
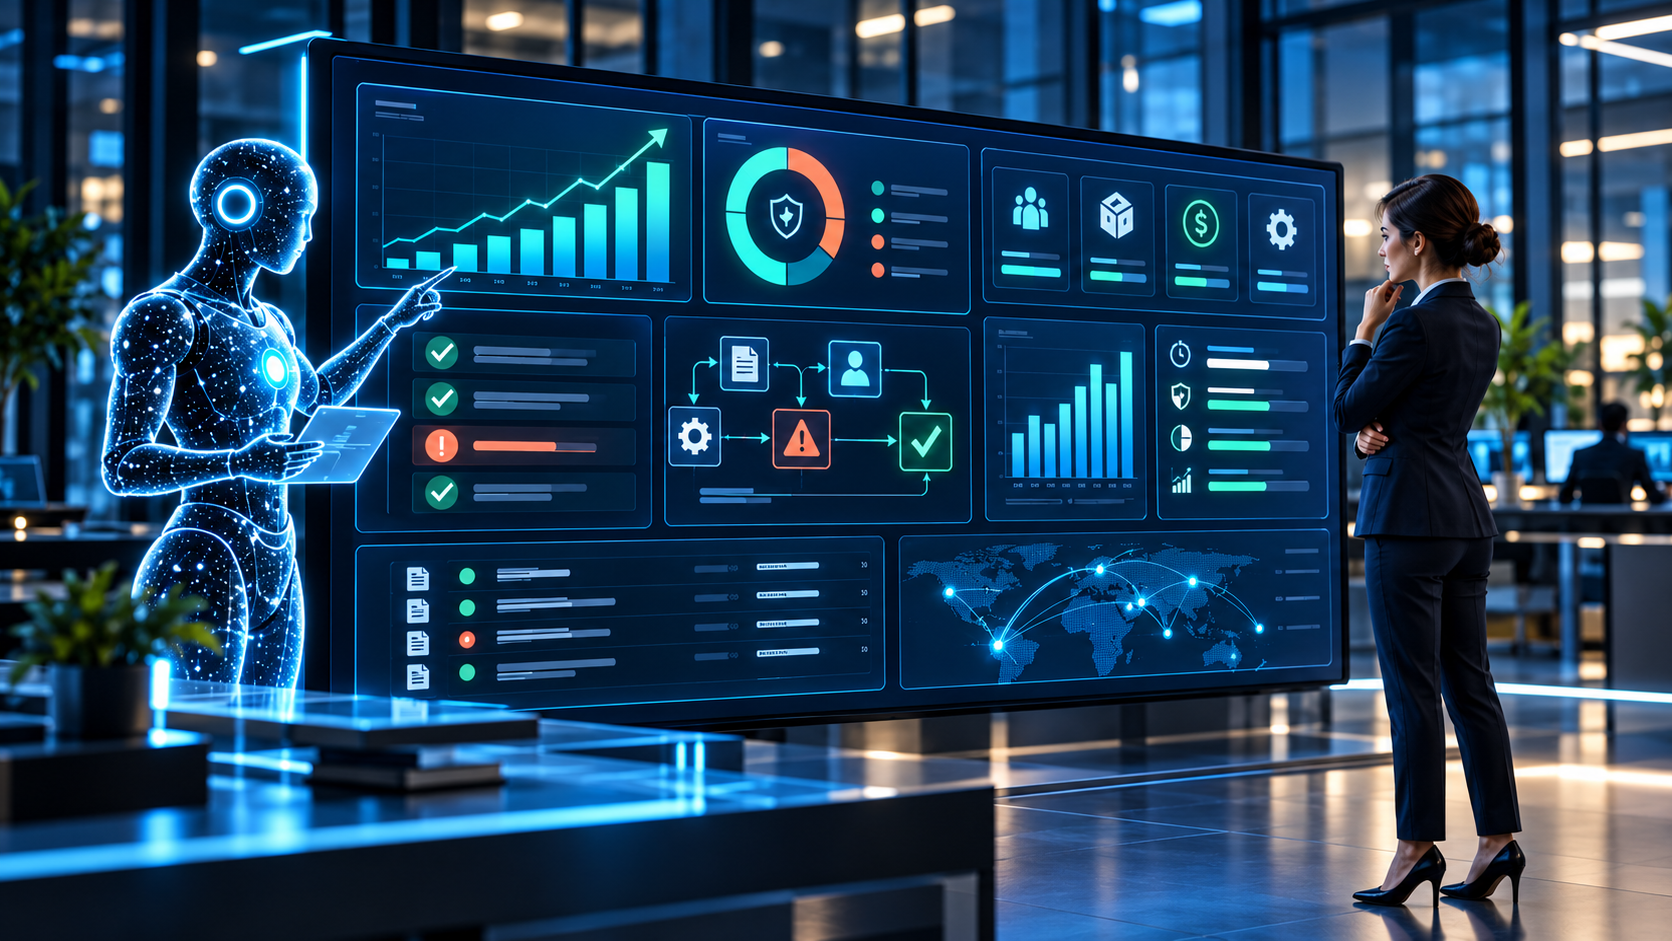
Um agente pode concluir mais tarefas enquanto a organização enfrenta mais retrabalho, escalonamentos, exposição à segurança ou custos operacionais. Por isso, uso e produtividade devem ser analisados junto com os resultados que realmente importam.
Para cada processo, compare com uma referência confiável de execução humana ou humana com IA: resultados bem-sucedidos de ponta a ponta, qualidade e taxa de erros, tempo para tratar exceções, custo real de operação, impacto sobre clientes e esforço de revisão humana que continua necessário. Inclua também uma alternativa sem IA quando ela for viável.
Quando as evidências não sustentam a continuidade da autonomia, a decisão racional pode ser limitar permissões, redesenhar o processo, manter o controle humano ou interromper o caso de uso. Isso é execução responsável do portfólio, não fracasso da inovação.
 English
 Nederlands
 Português