ARTIFICIAL MIND INSIGHT • AGENTIC AI GOVERNANCE & ASSURANCE
Antes de um agente de IA agir: quem controla a autorização?
Há uma diferença fundamental entre um assistente recomendar uma ação e um agente executá-la. Um e-mail de fornecedor pode ser revisado antes do envio. Já um agente autônomo com acesso a sistemas pode enviar, alterar, aprovar ou comprar antes de alguém observar o resultado. Os limites de controle precisam corresponder à autoridade realmente delegada.
Por que um bom prompt não basta
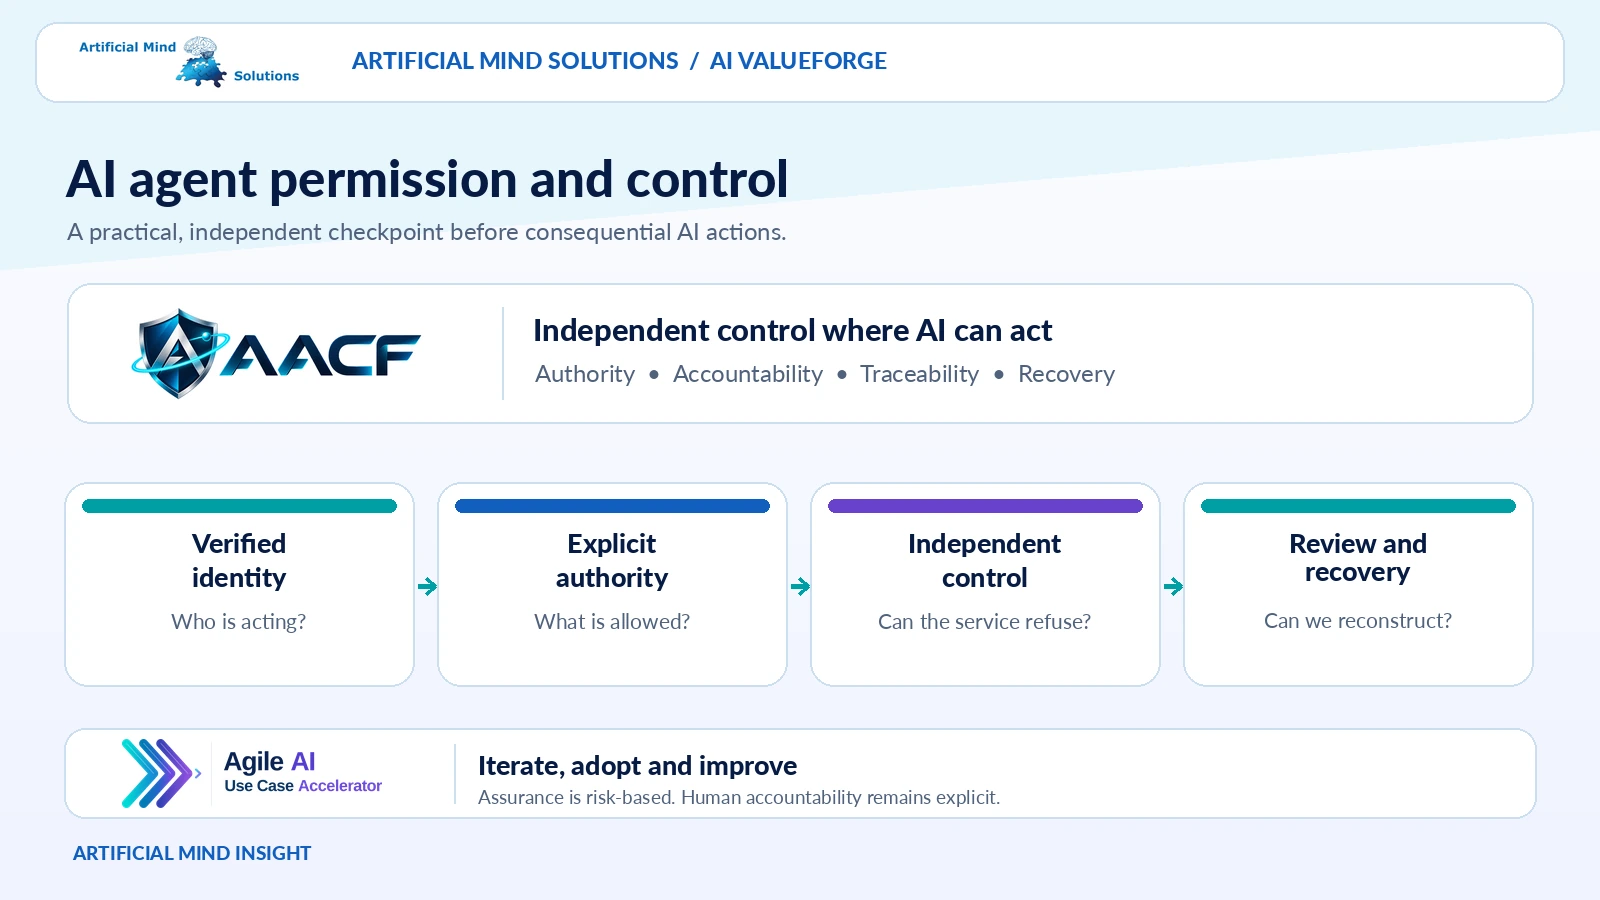
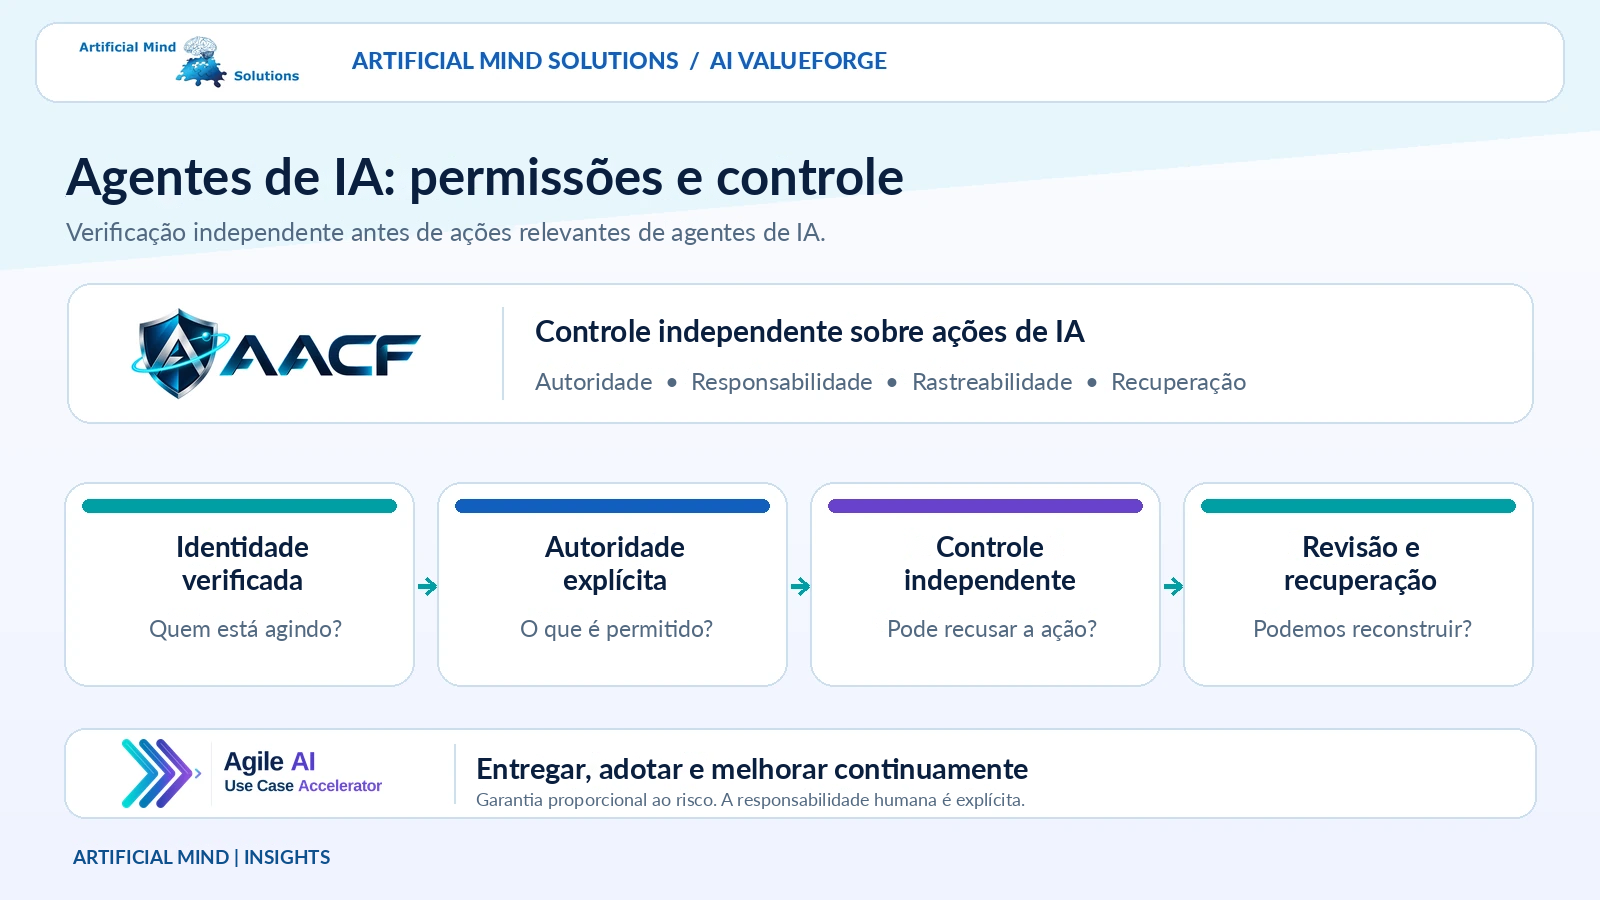
Agentes de IA processam documentos externos, páginas web, e-mails e resultados de ferramentas. Esses materiais podem conter erros, instruções conflitantes ou injeção de prompt. A afirmação do modelo de que uma ação é permitida não equivale a uma autorização independente. Os sistemas que executam ações de impacto devem impor permissões com base em identidade verificada e escopo aprovado.
Seis perguntas para o responsável final pelo negócio
- Identidade: Qual usuário ou identidade de serviço está agindo e em nome de quem?
- Autoridade: Qual ação, recurso, valor, destinatário e período estão exatamente autorizados?
- Aplicação dos controles: Um controle independente consegue rejeitar uma chamada não autorizada, mesmo que o agente a solicite?
- Validade da aprovação: Se o valor, o destinatário ou o contexto mudar, a ação precisará voltar para revisão?
- Rastreabilidade: Os revisores conseguem reconstruir entrada, decisão, política, aprovação, chamada da ferramenta e efeito observado?
- Recuperação: Como revogar permissões, impedir ações repetidas e interromper ou corrigir incidentes?
Exemplo ilustrativo: um agente prepara um pedido
Um agente de IA pode reunir informações autorizadas de fornecedores e preparar um pedido de compra como rascunho. Uma pessoa revisa fornecedor, valor e dados de entrega. Um serviço transacional separado verifica, antes da submissão, se a aprovação ainda corresponde à ação. Se algum campo relevante mudar, o pedido volta para revisão. Trata-se de um padrão de desenho mais seguro, não da descrição de uma solução implementada para cliente.
O papel do AACF
The Agentic AI Assurance & Control Framework (AACF) helps structure proportionate governance, control evidence and independent assurance for systems that can create consequential effects. Its central principle is that a system should not be solely responsible for controlling the risks it can itself create. That includes agents, subagents, connected tools and delegated actions when they are relevant to the workflow.
Nem todo assistente de texto precisa de uma revisão completa de IA agêntica. Os controles devem ser proporcionais ao impacto, autonomia, sensibilidade dos dados e obrigações legais. Controles documentados e testes técnicos internos não são, por si só, auditorias independentes, certificações ou provas de eliminação dos riscos em produção.
Faça a governança contribuir para a entrega
Defina a ação exatamente permitida; teste cenários negativos em ambiente isolado e autorizado; mantenha responsabilidade humana; verifique o controle na fronteira da ferramenta executora; e amplie o acesso apenas quando as evidências justificarem. Controles claros podem facilitar a adoção de uma automação útil, pois a organização sabe onde a autoridade começa e termina.
Um próximo passo útil
Se sua organização está avaliando oportunidades de IA ou tentando transformar um piloto em resultado operacional, converse sobre seu desafio com a Artificial Mind Solutions. Começaremos pela decisão que você precisa tomar, não pela preferência por uma tecnologia.
 PT
 EN
 NL